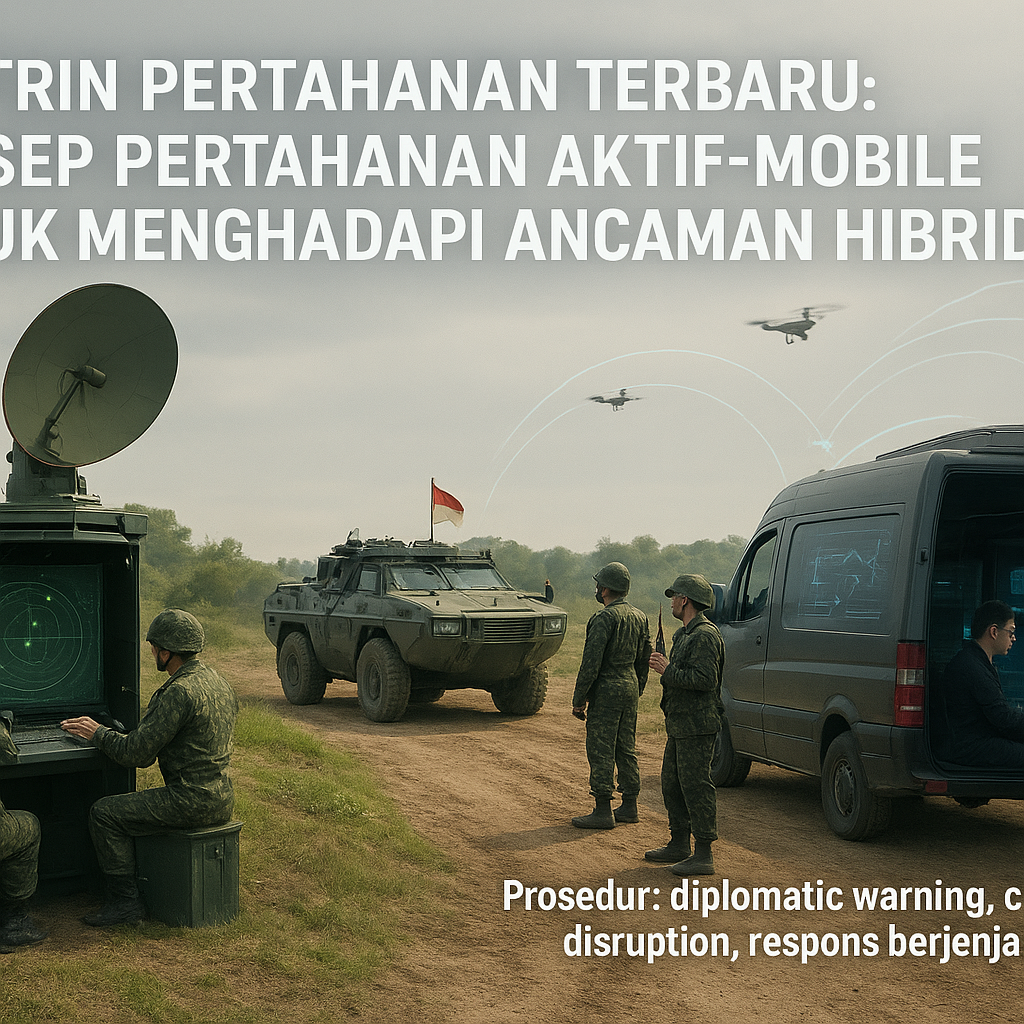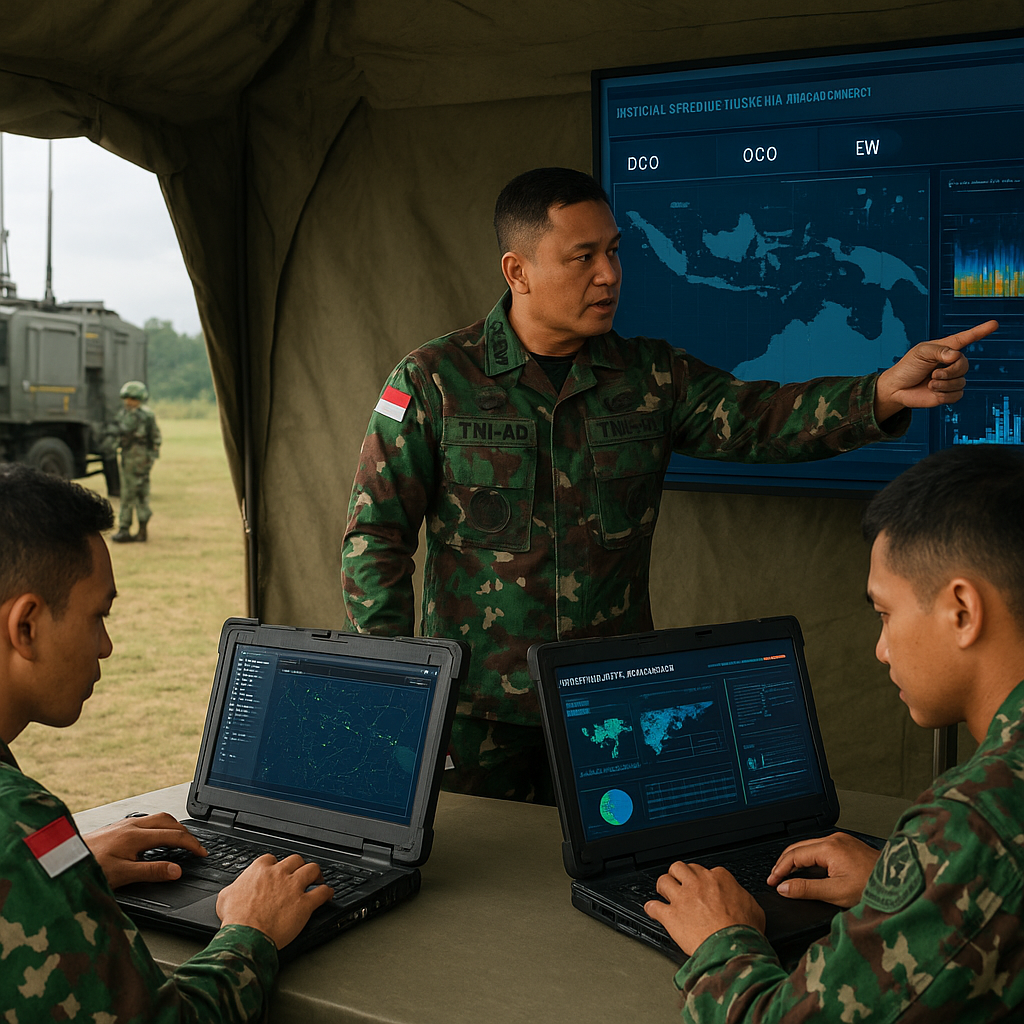
Latihan gabungan cyber defense dan electronic warfare (EW) yang digelar Satuan Sandi TNI AD bukan sekadar rutinitas tahunan, melainkan sebuah simulasi integrasi domain pertempuran modern. Dalam latihan ini, prajurit tidak hanya belajar melindungi jaringan komunikasi tempur, tetapi juga melancarkan serangan elektronik terhadap musuh secara simultan. Evolusi taktik perang kontemporer menunjukkan bahwa superioritas di spektrum elektromagnetik sama kritisnya dengan superioritas di darat, laut, dan udara. Oleh karena itu, latihan ini dirancang untuk membekali personel dengan kemampuan signal intelligence dan information operation dalam satu kesatuan operasi.
Fase Pertahanan dan Serangan Siber: DCO dan OCO
Latihan diawali dengan fase Defensive Cyber Operation (DCO). Tim melakukan network reconnaissance untuk memetakan semua node dan endpoint dalam jaringan militer. Setelah peta jaringan diperoleh, langkah berikutnya adalah vulnerability assessment menggunakan tools scanning guna mengidentifikasi potensi celah keamanan. Tim kemudian menerapkan countermeasures yang meliputi:
- Firewall rules hardening – memperketat aturan firewall untuk menyaring lalu lintas mencurigakan.
- Intrusion Detection System (IDS) configuration – mengoptimalkan deteksi pola serangan.
- Access control list (ACL) update – membatasi akses hanya pada entitas yang berwenang.
Fase kedua adalah simulasi Offensive Cyber Operation (OCO). Tim "red cell" bertindak sebagai agresor dan mencoba menembus pertahanan jaringan "blue force" dengan teknik:
- Phishing spear attack – mengirim email tipuan yang ditargetkan secara personal.
- Malware injection – menyuntikkan kode berbahaya melalui celah aplikasi.
- Exploitation of known vulnerability – memanfaatkan kerentanan yang sudah terpetakan.
Tim bertahan merespons dengan incident response procedure sistematis: mengisolasi sistem terdampak, melakukan forensic analysis untuk mengetahui asal serangan, dan mengeksekusi containment measures untuk mencegah pergerakan lateral attacker. Prosedur ini penting agar satu segmen yang bobol tidak menginfeksi seluruh jaringan.
Electronic Warfare: Penguasaan Spektrum dan Integrasi Domain
Fase ketiga adalah electronic warfare murni. Personel menggunakan jammer untuk mengganggu komunikasi radio musuh melalui teknik communications jamming. Selain itu, mereka melatih direction finding (DF) untuk melacak lokasi pemancar musuh secara presisi. Di sisi proteksi, latihan mencakup:
- Frequency hopping spread spectrum (FHSS) – melompati frekuensi secara acak agar sulit di-intercept.
- Low probability of intercept (LPI) transmission – memancarkan sinyal dengan daya sangat rendah sehingga nyaris tidak terdeteksi.
Integrasi antara cyber defense dan electronic warfare ini menunjukkan bahwa perang modern tidak lagi berjalan dalam silo. Informasi dari operasi siber (misalnya data intelijen tentang kelemahan protokol lawan) dapat langsung digunakan untuk menyetel parameter jammer agar lebih efektif. Sebaliknya, hasil DF dari EW dapat membantu mengidentifikasi titik entry untuk serangan siber lintas jaringan.
Pelajaran taktis dari latihan ini jelas: setiap prajurit harus memahami bahwa pertempuran masa depan akan berlangsung di ruang maya dan spektrum elektromagnetik secara simultan. Menguasai signal intelligence bukan hanya soal mendengar sinyal, tetapi juga soal memanipulasi, melindungi, dan menyembunyikan jejak. Latihan seperti ini adalah investasi vital bagi TNI AD untuk menghadapi ancaman multidomain yang semakin kompleks.