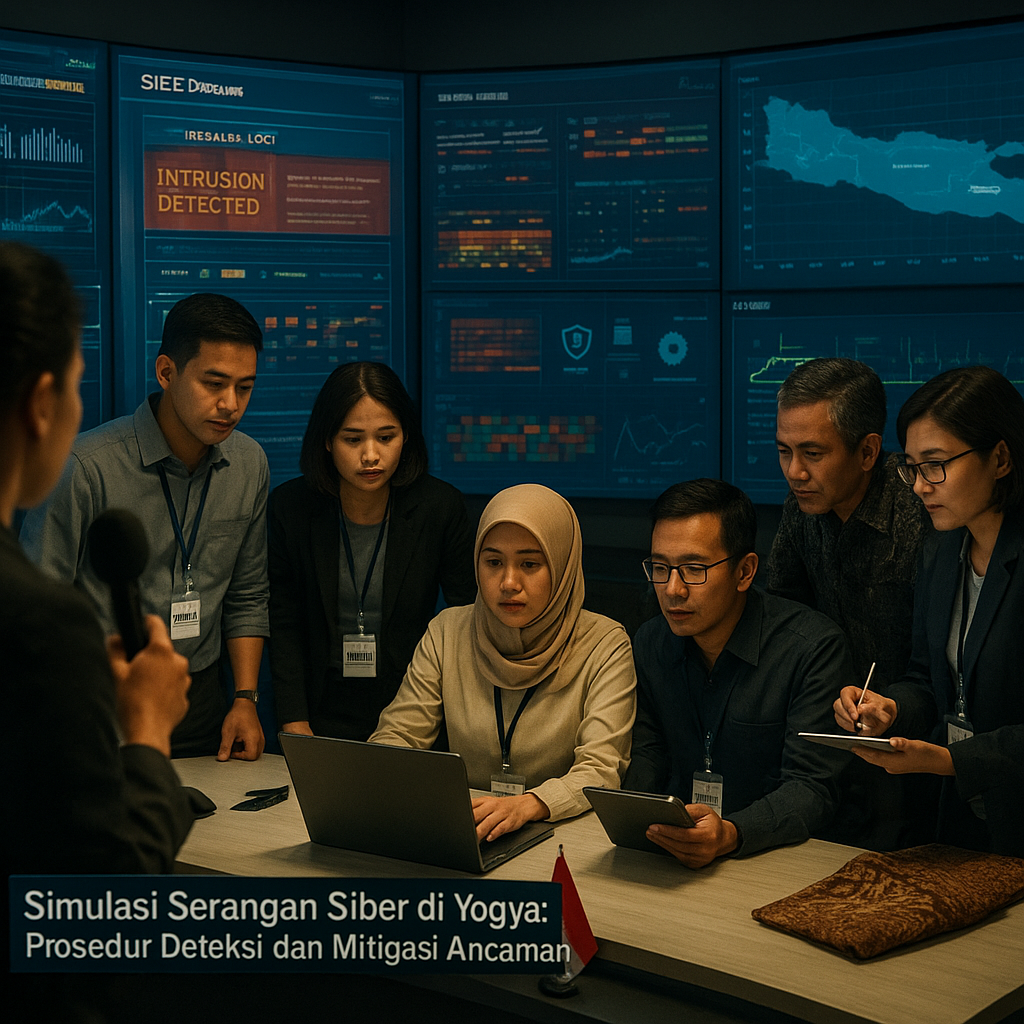
Dalam simulasi serangan siber yang digelar di Yogyakarta, tim keamanan menerapkan prosedur deteksi dan mitigasi ancaman terhadap infrastruktur kritis secara sistematis—mirip dengan operasi pertahanan berlapis di medan perang konvensional. Latihan ini dirancang untuk menguji kesiapan respons terhadap gelombang serangan siber yang menyasar sistem pengendali utama, di mana setiap tahap dirancang untuk memperlambat dan mengidentifikasi pergerakan musuh sebelum kerusakan meluas. Pendekatan ini memungkinkan tim untuk memenangkan pertempuran di ranah digital dengan prinsip yang sama seperti manuver militer: kecepatan deteksi dan ketepatan mitigasi.
Tahap Deteksi: Membangun Pertahanan Berlapis dengan IDS dan SIEM
Langkah pertama dalam prosedur ini adalah penerapan sistem deteksi intrusi (Intrusion Detection System/IDS) dan Security Information and Event Management (SIEM) untuk memonitor seluruh trafik jaringan secara real-time. Tim memetakan pola lalu lintas normal dan menetapkan ambang batas anomali, seperti lonjakan koneksi mencurigakan atau percobaan akses ke port yang tidak biasa. Ketika indikasi serangan terdeteksi—misalnya, pola phishing yang menyamar sebagai pembaruan perangkat lunak—SIEM langsung memberikan peringatan ke pusat kendali. Prosedur deteksi ini menjadi kunci untuk memenangkan pertempuran di ranah siber, karena semakin cepat ancaman ditemukan, semakin kecil dampak yang ditimbulkan. Berikut adalah tahapan teknis yang dijalankan:
- Pemasangan IDS: Sensor dipasang di titik-titik strategis jaringan untuk menangkap paket data mencurigakan, mirip dengan penempatan pengintai di garis depan.
- Konfigurasi SIEM: Aturan korelasi dibuat untuk menghubungkan berbagai peristiwa, misalnya percobaan login gagal yang diikuti transfer data besar—pola yang sering muncul dalam serangan siber bertahap.
- Monitoring berlapis: Selain IDS, tim menggunakan honeypot untuk menjebak pelaku serangan dan mempelajari vektor yang digunakan, sekaligus mengalihkan perhatian dari aset bernilai tinggi.
Prosedur Mitigasi: Isolasi Cepat, Forensik Digital, dan Pemulihan Backup
Setelah serangan terkonfirmasi, langkah mitigasi dimulai dengan tindakan isolasi cepat. Tim segera menonaktifkan koneksi korban dari jaringan utama dan memindahkan sistem terdampak ke lingkungan terisolasi (air-gapped). Ini mirip dengan konsep quarantine zone di medan perang konvensional—mengisolasi pasukan yang terkontaminasi untuk mencegah penyebaran. Selanjutnya, analisis forensik digital dilakukan untuk mengidentifikasi vektor serangan—apakah melalui eksploitasi kerentanan perangkat lunak atau rekayasa sosial. Prosedur mitigasi juga mencakup penutupan akses eksternal yang tidak sah dan pengaturan ulang seluruh kredensial pengguna yang mungkin telah disusupi. Tahap akhir adalah pemulihan sistem dari backup yang aman, yang telah diverifikasi bebas dari malware, serta pembuatan laporan post-mortem untuk memperkuat pertahanan di masa depan. Langkah-langkah mitigasi dirinci sebagai berikut:
- Isolasi cepat: Putuskan koneksi jaringan pada sistem terdampak untuk mencegah lateral movement musuh ke segmen lain.
- Forensik digital: Kumpulkan dan analisis log, artefak, dan memori untuk mengidentifikasi metode serangan, mirip dengan menginterogasi tawanan perang.
- Pemulihan backup: Gunakan cadangan yang telah diuji kebersihannya untuk mengembalikan fungsi sistem, lalu terapkan patch untuk menutup celah yang dieksploitasi.
Latihan ini menunjukkan bahwa prosedur deteksi dan mitigasi serangan siber harus dijalankan secara disiplin dan berlapis. Analogi dengan pertahanan militer sangat relevan: semakin dalam lapisan pertahanan, semakin besar peluang untuk mendeteksi dan menetralisir ancaman sebelum mencapai aset vital. Pelajaran taktis yang bisa dipetik adalah pentingnya membangun SOP (Standard Operating Procedure) yang ketat, melakukan latihan rutin, dan terus memperbarui kemampuan deteksi melalui threat intelligence. Dengan pendekatan seperti ini, infrastruktur kritis dapat menghadapi gelombang serangan siber modern yang semakin kompleks.