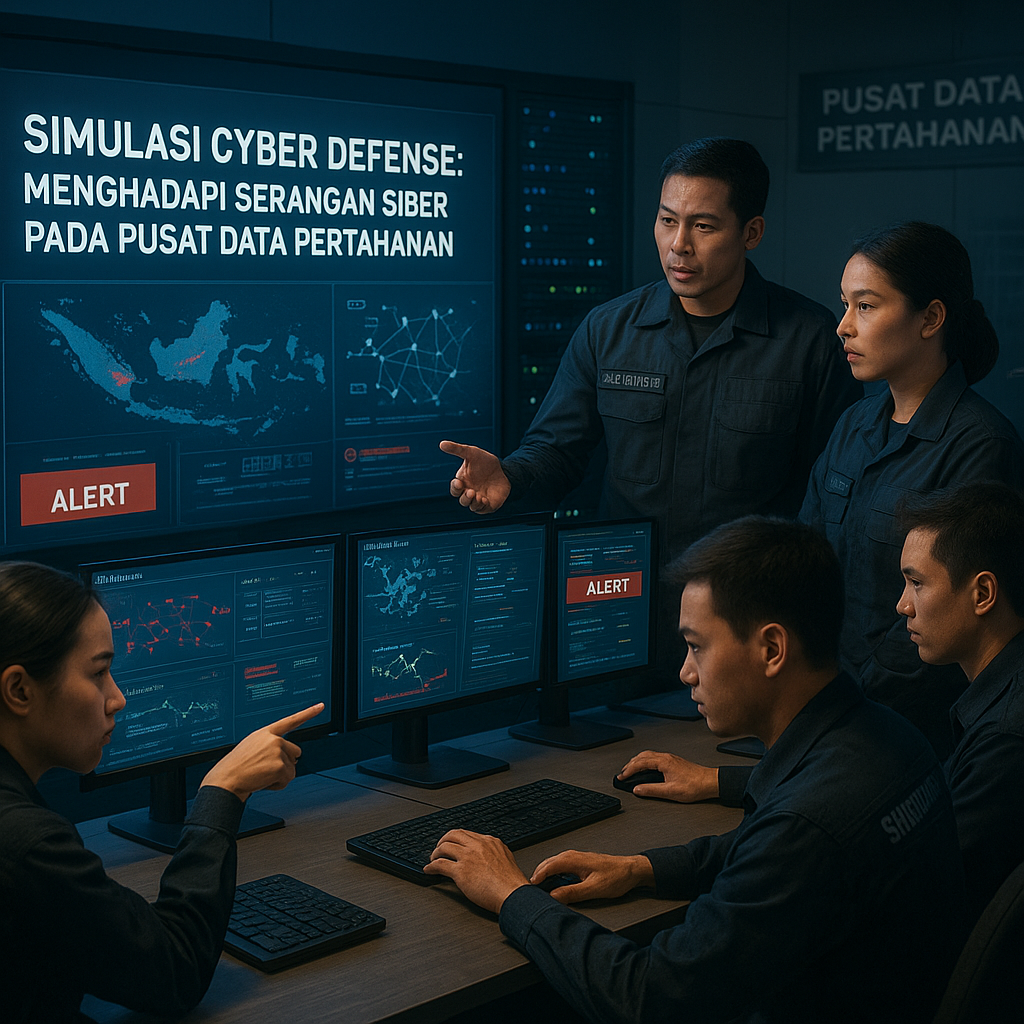
Satuan Siber TNI baru saja menggelar simulasi cyber defense berskala penuh untuk mengamankan pusat data pertahanan dari ancaman peretas. Latihan ini dirancang tidak sekadar sebagai uji teknis, melainkan sebagai pembedahan prosedur operasional menghadapi serangan siber yang menyasar tulang punggung sistem komando dan kontrol. Tim Security Operation Center (SOC) langsung dibentuk dengan tugas utama memantau lalu lintas jaringan secara real-time, menyaring setiap paket data yang masuk maupun keluar dari pusat data. Simulasi ini menjadi ajang validasi kesiapan prosedur penanggulangan kejahatan siber yang sistematis — dari deteksi awal hingga pemulihan penuh sistem pertahanan.
Fase Deteksi: Membaca Anomali dari Lalu Lintas Jaringan
Prosedur simulasi dibuka dengan fase identifikasi awal terhadap anomali aktivitas jaringan. Tim SOC diinstruksikan untuk mengenali pola-pola mencurigakan yang menjadi penanda awal adanya penyusup, seperti:
- Percobaan login yang tidak wajar dalam waktu singkat;
- Akses dari alamat IP yang tidak dikenal ke segmen pusat data;
- Transfer data dalam jumlah besar di luar kebiasaan operasional.
Setiap anomali tersebut lantas dianalisis menggunakan sistem intrusion detection yang membandingkan paket data dengan daftar indikator kompromi yang telah diketahui. Pendekatan ini memungkinkan tim SOC membedakan antara lalu lintas normal dengan pola serangan yang telah terpetakan sebelumnya. Ketika paket data menunjukkan karakteristik malware, status siaga langsung dinaikkan ke level kritis. Di sinilah esensi cyber defense modern: kemampuan untuk memperpendek waktu reaksi sejak serangan masuk hingga terdeteksi, sebelum peretas sempat memperdalam aksesnya.
Fase Karantina, Forensik, dan Pemulihan: Membendung Gerak Lateral
Setelah serangan teridentifikasi sebagai malware, langkah pertama yang diambil bukanlah menghapus paksa, melainkan mengisolasi server terdampak dari jaringan utama. Karantina ini bersifat wajib untuk mencegah penyebaran lateral ke sistem lain, khususnya sistem komando dan kontrol yang menjadi pusat pengambilan keputusan. Tim SOC kemudian melakukan forensik digital pada perangkat yang terinfeksi guna menelusuri vektor serangan. Mereka memburu jejak file berbahaya, memeriksa log sistem secara mendetail, dan mengumpulkan bukti digital yang dapat digunakan untuk menuntut pelaku di kemudian hari.
Pada waktu bersamaan, administrator jaringan menyusun tata letak ulang topologi jaringan dan memperbarui firewall dengan aturan baru yang memblokir alamat IP milik penyerang. Langkah ini bukan sekadar reaktif — ia menjadi bagian dari prosedur baku untuk menutup celah yang sama di masa depan. Fase terakhir adalah pemulihan sistem menggunakan cadangan yang terisolasi. Data yang telah dibersihkan dikembalikan ke server utama secara bertahap, dengan setiap langkah didokumentasikan untuk bahan pembelajaran. Simulasi ini menegaskan bahwa penanggulangan serangan siber tidak pernah linier: ia menuntut koordinasi ketat antara deteksi, karantina, analisis, dan pemulihan.
Dari perspektif taktis, latihan ini memberi pelajaran penting bagi para penggemar militer: pertahanan siber adalah pertempuran baku tembak yang terjadi dalam senyap di lapisan data. Kemampuan bertahan TNI tidak diukur dari seberapa canggih perangkat kerasnya, melainkan dari seberapa cepat dan disiplin prosedur dijalankan saat sistem sudah di bawah tekanan. Setiap anomali kecil adalah hulu ledak potensial — dan satu-satunya cara memenangkan perang ini adalah dengan memenangkan setiap tahapan prosedur, sedini mungkin.