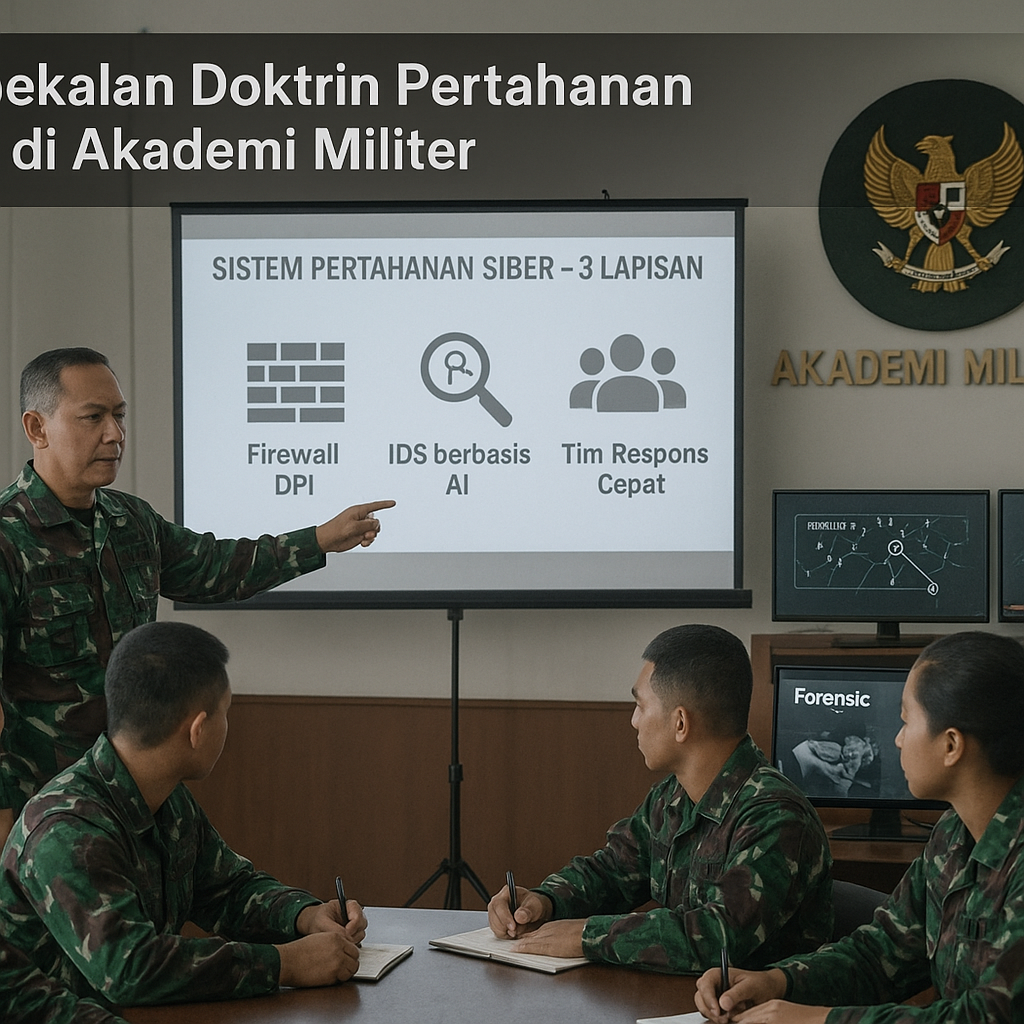
Akademi Militer di Magelang baru-baru ini menggelar sesi pembekalan doktrin siber yang dirancang untuk membentuk pertahanan berlapis pada taruna. Doktrin ini mengadopsi sistem tiga lapis: lapisan pertama berupa firewall dengan deep packet inspection (DPI) yang memfilter lalu lintas data hingga ke paket individual; lapisan kedua adalah sistem deteksi intrusi (IDS) berbasis kecerdasan buatan (AI) yang mampu mengenali pola serangan anomali; dan lapisan ketiga adalah tim respons cepat (RRT) yang siap melancarkan kontra-serangan. Pendekatan ini mengintegrasikan pertahanan siber ke dalam kurikulum militer, mengubah cara pandang taruna terhadap medan tempur digital. Dengan menguasai taktik siber dari akademi militer, para taruna diharapkan mampu menjadi garda terdepan dalam menghadapi ancaman siber yang semakin canggih.
Langkah Demi Langkah dalam Simulasi Pertahanan Jaringan
Simulasi dimulai dengan pengamanan jaringan internal menggunakan VPN militer yang mengenkripsi seluruh komunikasi antar-unit. Taruna kemudian dilatih mengidentifikasi serangan phishing dan malware melalui email palsu yang dikirim oleh instruktur. Prosedur deteksi mencakup pemeriksaan header email, analisis lampiran, dan verifikasi tautan menggunakan sandbox virtual. Ketika serangan berhasil menembus lapisan pertama, protokol isolasi sektor segera diaktifkan:
- Server kritis diputus dari jaringan utama dan dialihkan ke backup offline yang telah disiapkan sebelumnya.
- Semua koneksi eksternal diputus sementara untuk mencegah penyebaran lateral.
- Tim forensik melakukan analisis menyeluruh untuk mencari titik masuk penyerang, menggunakan teknik memory dump dan network traffic analysis.
Setelah isolasi, taruna melanjutkan dengan forensic analysis untuk mengidentifikasi vektor serangan. Proses ini melibatkan pemeriksaan log sistem, pencatatan jejak IP, dan rekonstruksi kronologi serangan. Dengan demikian, taruna tidak hanya belajar bertahan, tetapi juga memahami cara kerja penyerang secara mendalam.
Taktik Ofensif Terbatas sebagai Pelengkap Pertahanan
Doktrin ini juga mengajarkan taktik siber ofensif terbatas yang dirancang untuk mengelabui dan memperlambat musuh. Dua teknik utama yang dilatihkan adalah spoofing IP — menyamar sebagai alamat IP teman untuk menanamkan data palsu — dan redirect traffic — mengarahkan lalu lintas penyerang ke honeypot atau server palsu. Pelaksanaan teknik ini memerlukan pemahaman protokol TCP/IP dan kemampuan membaca peta jaringan musuh secara real-time. Taruna diajarkan untuk tidak melancarkan serangan balik yang merusak infrastruktur sipil, melainkan hanya mengganggu rantai komando lawan dengan cara yang proporsional.
Pembekalan ini merupakan bagian dari kurikulum baru yang mengintegrasikan perang siber ke dalam strategi pertahanan siber nasional. Pelajaran taktis yang bisa dipetik: pertahanan siber yang efektif tidak hanya bergantung pada teknologi, tetapi juga pada prosedur respons yang terstruktur dan kemampuan ofensif terbatas yang terukur. Setiap langkah, mulai dari deteksi hingga isolasi dan forensik, harus dilakukan secara disiplin untuk meminimalkan dampak serangan. Dengan menguasai doktrin siber dari akademi militer, para taruna kini memiliki bekal taktis untuk menghadapi ancaman siber di medan tempur modern.