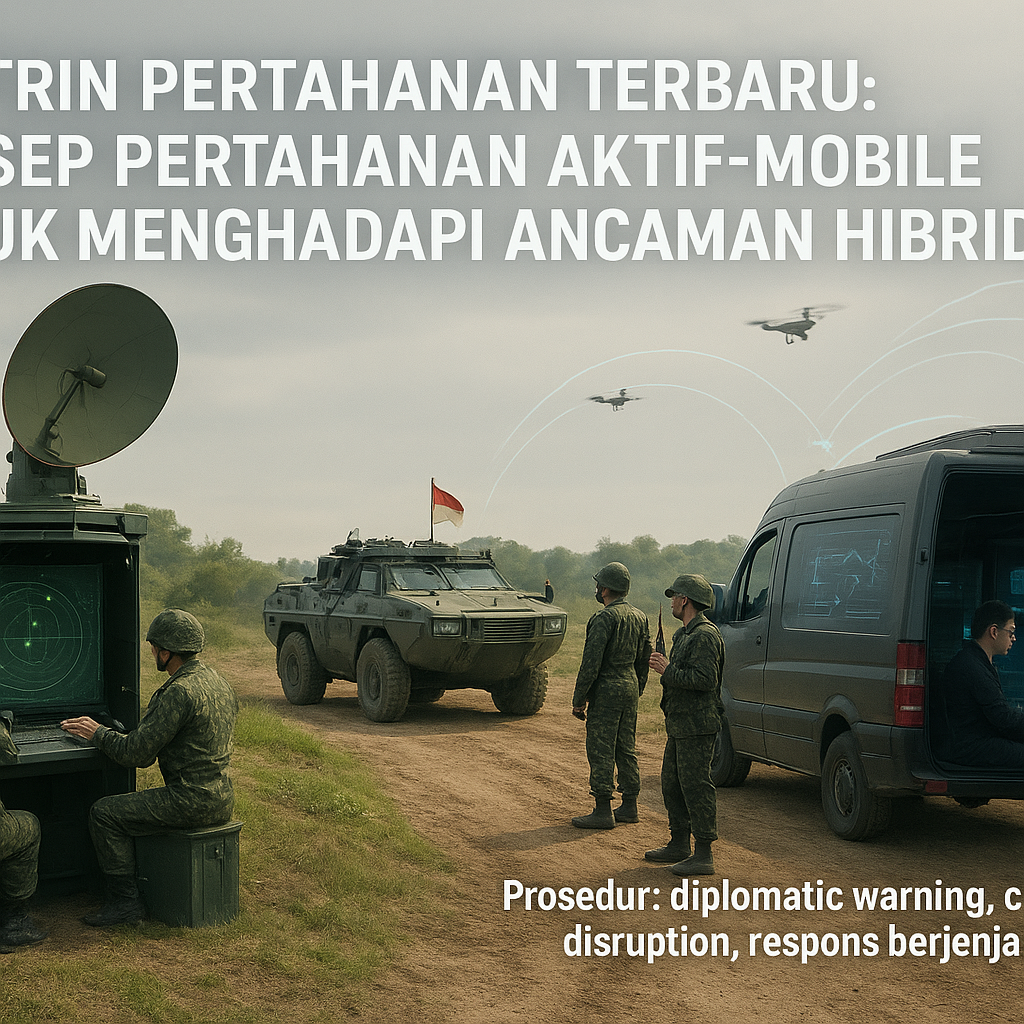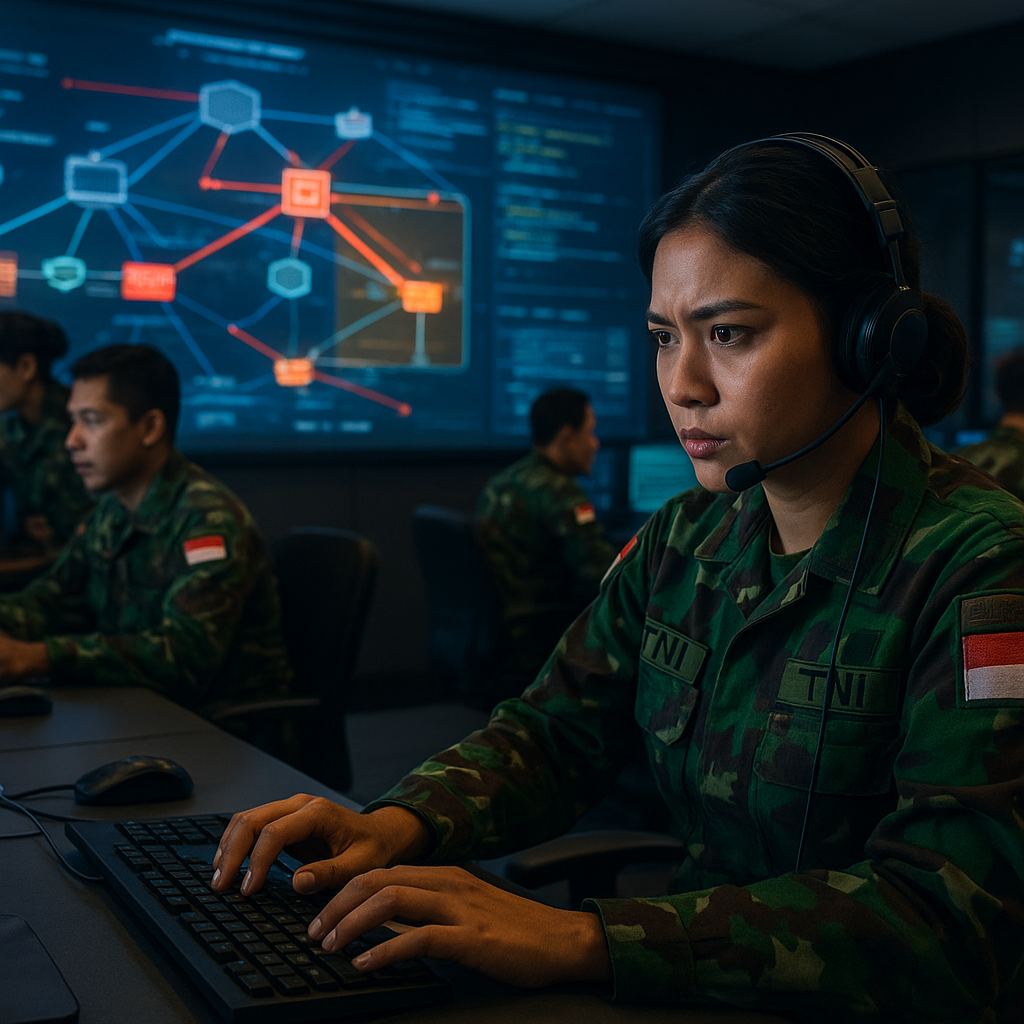
Pusat Siber TNI baru-baru ini menggelar simulasi Pertahanan siber (cyber defense exercise) di Command Center Cyber dengan skenario serangan berlapis yang menyasar jaringan komando dan kendali (C2). Latihan ini dirancang untuk menguji ketangguhan Blue Team dalam menghadapi taktik Advanced Persistent Threat (APT) yang dilakukan oleh Red Team. Simulasi dimulai pada fase deteksi, di mana sistem Intrusion Detection System (IDS) dan Security Information and Event Management (SIEM) memberikan peringatan dini berupa lonjakan anomalous traffic dan percobaan login gagal berulang pada server perimeter. Langkah ini menjadi pemicu aktivasi prosedur triase untuk mengidentifikasi vektor serangan sebelum ancaman meluas ke segmen lain.
Fase Detection dan Containment: Mengisolasi Ancaman Sebelum Lateral Movement
Setelah peringatan diterima, Blue Team segera melakukan containment secara paralel dengan analisis forensik. Tindakan pertama adalah network segmentation—memisahkan segmen yang terindikasi kompromi dari backbone utama untuk memutus jalur pergerakan lateral (lateral movement) yang biasa dimanfaatkan APT. Langkah teknis yang dilakukan meliputi:
- Segmentasi Jaringan: Mengisolasi segmen terdampak menggunakan VLAN dan aturan firewall dinamis agar lalu lintas mencurigakan tidak menyebar ke sistem C2 lain.
- Analisis Forensik: Pemeriksaan log server dan endpoint untuk menentukan titik masuk—apakah melalui phishing email, eksploitasi kerentanan (vulnerability exploit), atau insider threat—serta mengidentifikasi jenis malware (diduga ransomware atau backdoor).
- Monitoring Berlapis: Red Team meningkatkan tekanan dengan mencoba mengakses sistem SCADA dan melakukan spoofing data intelijen, menuntut Blue Team untuk terus memperbarui aturan deteksi di SIEM dan IDS.
Fase Eradication, Recovery, dan Evaluasi: Memulihkan Sistem dan Memperbarui Playbook
Memasuki fase eradication dan recovery, tim teknis menerapkan tiga tindakan utama: patching kerentanan yang dieksploitasi, removal malware menggunakan alat khusus, serta reset dan penguatan kata sandi untuk seluruh akun privileged access. Pada saat bersamaan, Tim Command mengambil keputusan berdasarkan Common Operational Picture (COP) yang disajikan oleh dashboard Cyber. Keputusan kritis meliputi apakah sistem perlu beralih ke jalur komunikasi cadangan (redundant system) atau tetap bertahan di jaringan utama sambil memperkuat pertahanan. Simulasi ditutup dengan after-action review untuk mengidentifikasi celah prosedur, memperbarui playbook pertahanan siber TNI, dan menyesuaikan taktik respons terhadap serangan APT di masa depan.
Pelajaran taktis dari latihan di Command Center ini sangat jelas: dalam pertahanan siber, kecepatan deteksi dan ketepatan containment menjadi penentu utama keberhasilan. Kemampuan Blue Team dalam membaca pola anomalous traffic dan melakukan segmentasi secara dinamis mampu memperkecil dampak serangan sebelum mencapai sistem vital. Selain itu, integrasi COP antar unsur komando memungkinkan pengambilan keputusan yang terinformasi, apa pun jenis ancaman yang dihadapi—sebuah prinsip yang sama pentingnya dengan doktrin manuver di medan tempur konvensional.