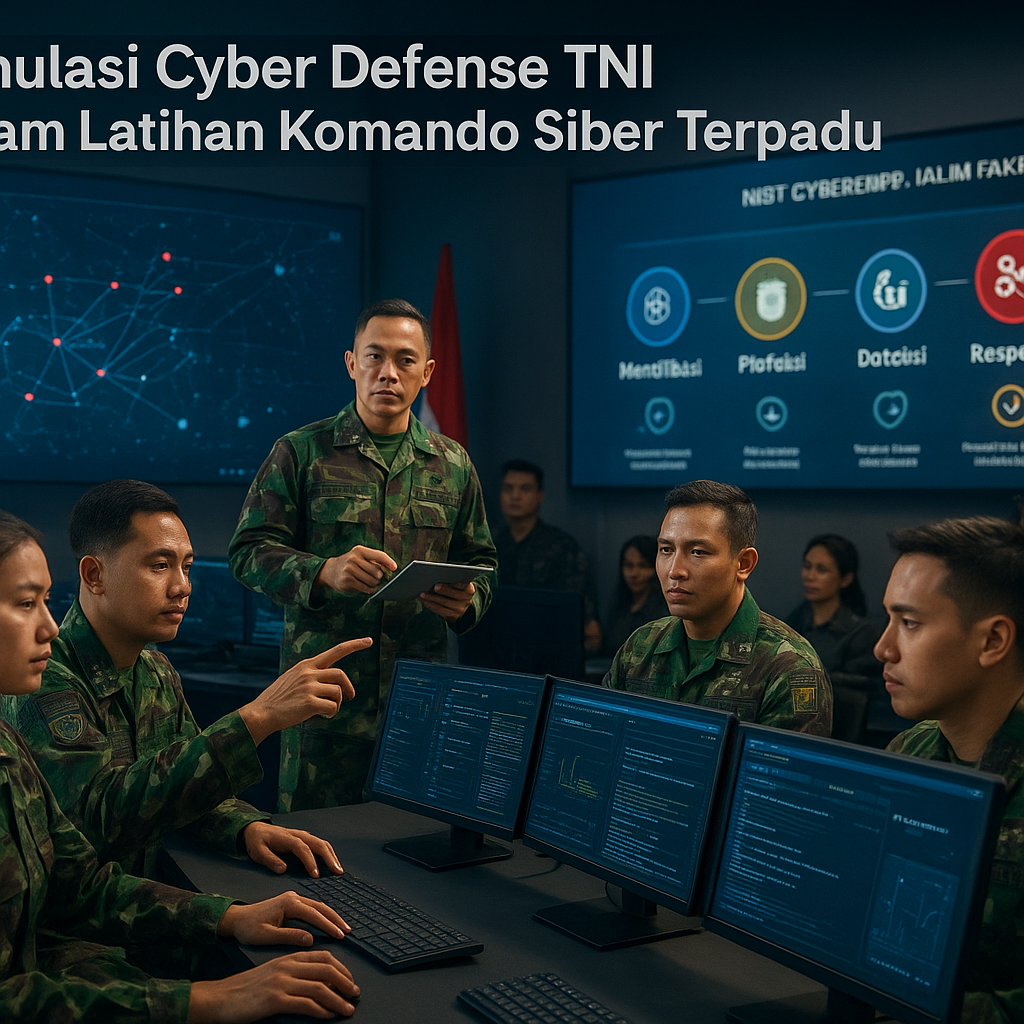
Latihan Cyber Defense TNI dalam skenario Operasi Siber terhadap infrastruktur kritis dimulai dengan fase identifikasi—tahap awal yang menentukan keberhasilan seluruh simulasi. Dalam Latihan Virtual yang digelar oleh TNI Cyber Command, tim blue team menerapkan framework NIST secara sistematis. Fase identification tidak hanya mengandalkan pengumpulan data pasif, melainkan juga threat hunting aktif menggunakan teknik behavioral analysis. Analis memonitor network sensors dan honeypots yang dipasang di perimeter, lalu mengintegrasikan data log ke dalam SIEM tools untuk mendeteksi anomaly pattern seperti lateral movement atau data exfiltration. Setiap langkah ini dirancang untuk mempercepat deteksi awal serangan sebelum menyebar ke segmen critical infrastructure.
Fase Protection: Hardening dan Pengujian Resilience Sistem
Setelah identifikasi, langkah selanjutnya adalah protection—fase di mana tim blue team melakukan hardening secara menyeluruh. Prosedur ini mencakup segmentasi VLAN, penerapan zero trust architecture, dan patch management pada semua endpoints. Seluruh jaringan dibagi ke dalam zona terisolasi untuk membatasi dampak intrusi. Secara paralel, continuous vulnerability assessment dijalankan menggunakan automated scanning tools untuk memetakan celah keamanan. Untuk menguji ketahanan sistem, red team melakukan simulated penetration testing dengan vektor serangan tipikal: phishing, SQL injection, dan DDoS attack. Tujuan dari skenario ini adalah memvalidasi bahwa setiap lapisan pertahanan mampu menahan tekanan sebelum terjadi breaching. Jika intrusion terdeteksi, incident response team segera melakukan tindakan isolasi melalui firewall rule change dan pemutusan koneksi pada segmen yang terinfeksi.
Fase Response dan Recovery: Forensik hingga Pemulihan Operasi
Ketika intrusion berhasil diisolasi, fase response dimulai dengan forensic analysis. Tim forensik mengambil memory dump dan disk image dari sistem yang terdampak untuk mengidentifikasi indicator of compromise (IoC). Proses ini melibatkan malware removal dan system restore dari clean backup yang telah diverifikasi sebelumnya. Setelah eradikasi, fase recovery berfokus pada system validation dan re-imaging infected machines. Threath signature database diperbarui secara berkala untuk mencegah serangan serupa. Latihan ini juga menguji koordinasi lintas fungsi antara technical team, legal advisor, dan public affairs officer dalam managing crisis communication—sebuah elemen kritis untuk menjaga operational continuity selama serangan cyber berskala besar. Setiap langkah dalam siklus NIST dieksekusi dengan presisi untuk meminimalkan downtime dan memulihkan kepercayaan sistem.
Pelajaran taktis yang dapat dipetik dari latihan ini adalah pentingnya integrasi antara deteksi dini, respons cepat, dan pemulihan terstruktur. Dalam Operasi Siber nyata, kegagalan pada satu fase saja—misalnya keterlambatan identifikasi—dapat menyebabkan eskalasi serangan yang sulit dikendalikan. TNI Cyber Command melalui Latihan Virtual ini menunjukkan bahwa pendekatan berbasis framework NIST yang dijalankan secara disiplin mampu meningkatkan resilience sistem. Bagi para penggemar militer, ini adalah contoh nyata bagaimana doktrin pertahanan siber diterapkan di tingkat operasional, menggabungkan teknologi, prosedur, dan koordinasi personel dalam satu kesatuan taktis yang solid.