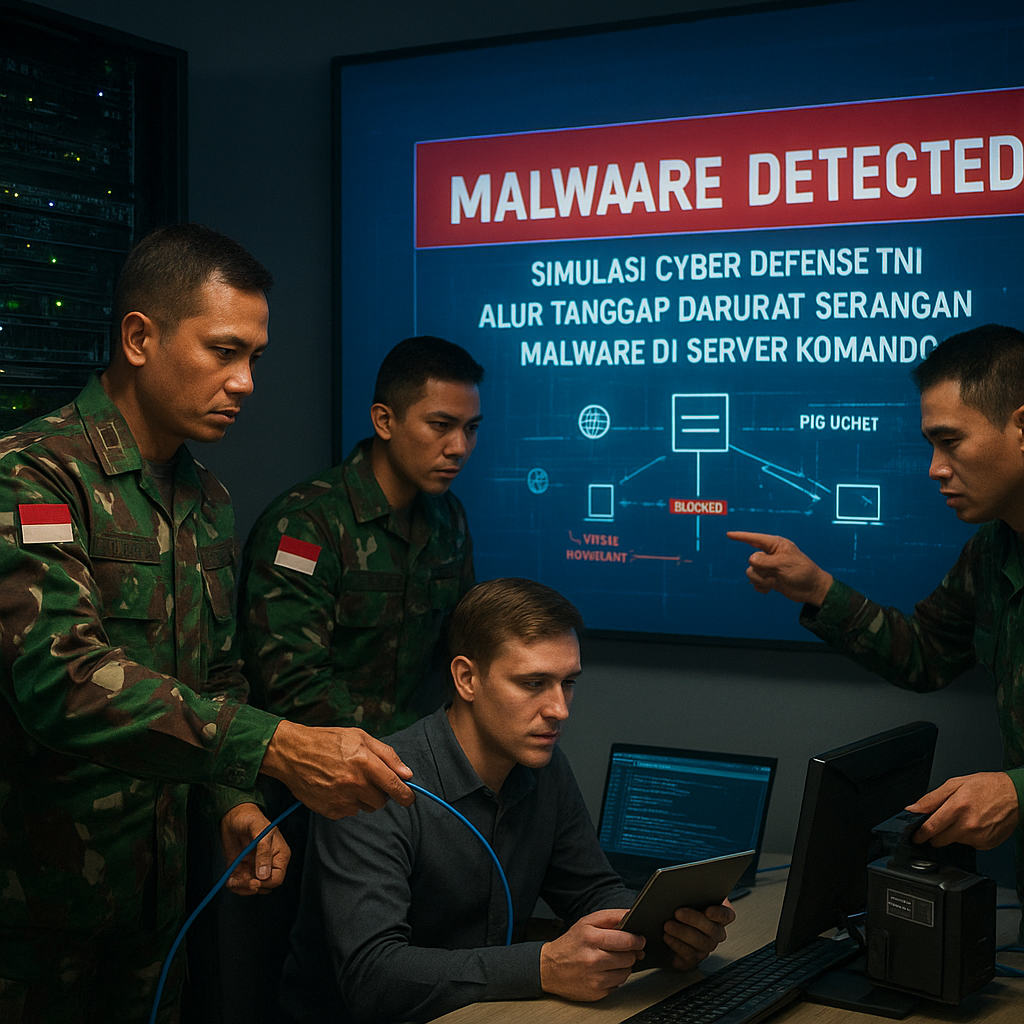
Simulasi pertahanan siber yang digelar TNI kali ini menguji respons cepat terhadap skenario kritis: serangan malware yang berhasil menginfeksi server komando. Tim Computer Security Incident Response Team (CSIRT) langsung mengaktifkan prosedur tanggap darurat dengan pendekatan bertahap yang ketat. Bagi para penggemar militer, simulas ini bukan sekadar latihan biasa, melainkan laboratorium taktis untuk mengukur kesiapan keamanan siber di lingkungan TNI. Mari kita bedah setiap langkah operasional yang dilakukan, mulai dari isolasi awal hingga rekomendasi pencegahan di masa depan — sebuah studi kasus yang wajib dipahami untuk memahami doktrin cyber defense modern.
Tahap 1: Isolasi dan Triase — Menghentikan Lateral Movement
Langkah pertama yang diambil tim CSIRT adalah mengumpulkan seluruh log aktivitas dari server yang terinfeksi. Proses ini disebut triase, yaitu menentukan skala dampak serangan malware terhadap infrastruktur komando. Dengan cepat, tim memutuskan untuk mengisolasi server yang terinfeksi dari jaringan utama. Keputusan ini krusial untuk mencegah lateral movement, atau pergerakan malware ke sistem lain yang masih bersih. Dalam taktik pertahanan siber, isolasi dini adalah langkah wajib yang membatasi radius kerusakan. Tahapan isolasi meliputi:
- Pemutusan koneksi jaringan fisik dan logis pada server terdampak.
- Pemblokiran akses jarak jauh dari dan ke server tersebut.
- Pencatatan seluruh tindakan dalam chain of custody untuk keperluan bukti digital.
Prosedur ini memastikan bahwa malware tidak menyebar lebih luas, sekaligus memberikan ruang bagi tim untuk melakukan analisis tanpa risiko kontaminasi tambahan. Dalam simulasi ini, waktu tanggap tim tercatat di bawah 30 menit — menunjukkan kesiapan operasional yang baik dalam menjaga keamanan siber TNI.
Tahap 2: Forensik Digital dan Pemulihan Sistem — Belajar dari Vektor Serangan
Setelah isolasi berhasil, langkah berikutnya adalah forensik digital. Tim mengambil image memori dan hard disk dari server yang terinfeksi untuk dianalisis secara mendalam. Hasil analisis mengungkap bahwa malware masuk melalui email phishing yang menyamar sebagai dokumen operasi. Temuan ini penting untuk memahami vektor serangan dan mencegah kejadian serupa di masa depan. Proses pembersihan sistem dilakukan menggunakan tools yang telah disetujui, dengan setiap langkah tetap dicatat dalam chain of custody untuk keperluan hukum. Tahapan pemulihan meliputi:
- Pembersihan malware menggunakan perangkat lunak keamanan khusus.
- Pemulihan data dari backup terenkripsi yang tersimpan di pusat data terpisah.
- Vulnerability assessment untuk memastikan tidak ada celah keamanan yang tersisa.
Setelah sistem dinyatakan bersih, server dikembalikan ke operasional dengan rekomendasi penambahan multi-factor authentication (MFA) pada seluruh akun admin. Langkah ini menjadi pelajaran taktis bahwa pertahanan cyber tidak hanya bergantung pada respons, tetapi juga pada penguatan akses dan autentikasi.
Simulasi ini memberikan gambaran nyata tentang bagaimana TNI mengasah kemampuan cyber defense-nya. Pelajaran taktis yang bisa dipetik: kecepatan isolasi dan ketelitian forensik digital adalah kunci utama dalam meminimalkan dampak serangan malware. Selain itu, pengamanan akses dengan MFA dan edukasi pengguna terhadap phishing menjadi langkah preventif yang tidak boleh diabaikan. Dengan memahami alur tanggap darurat ini, penggemar militer dapat mengapresiasi kompleksitas operasi keamanan siber di lingkungan pertahanan modern.