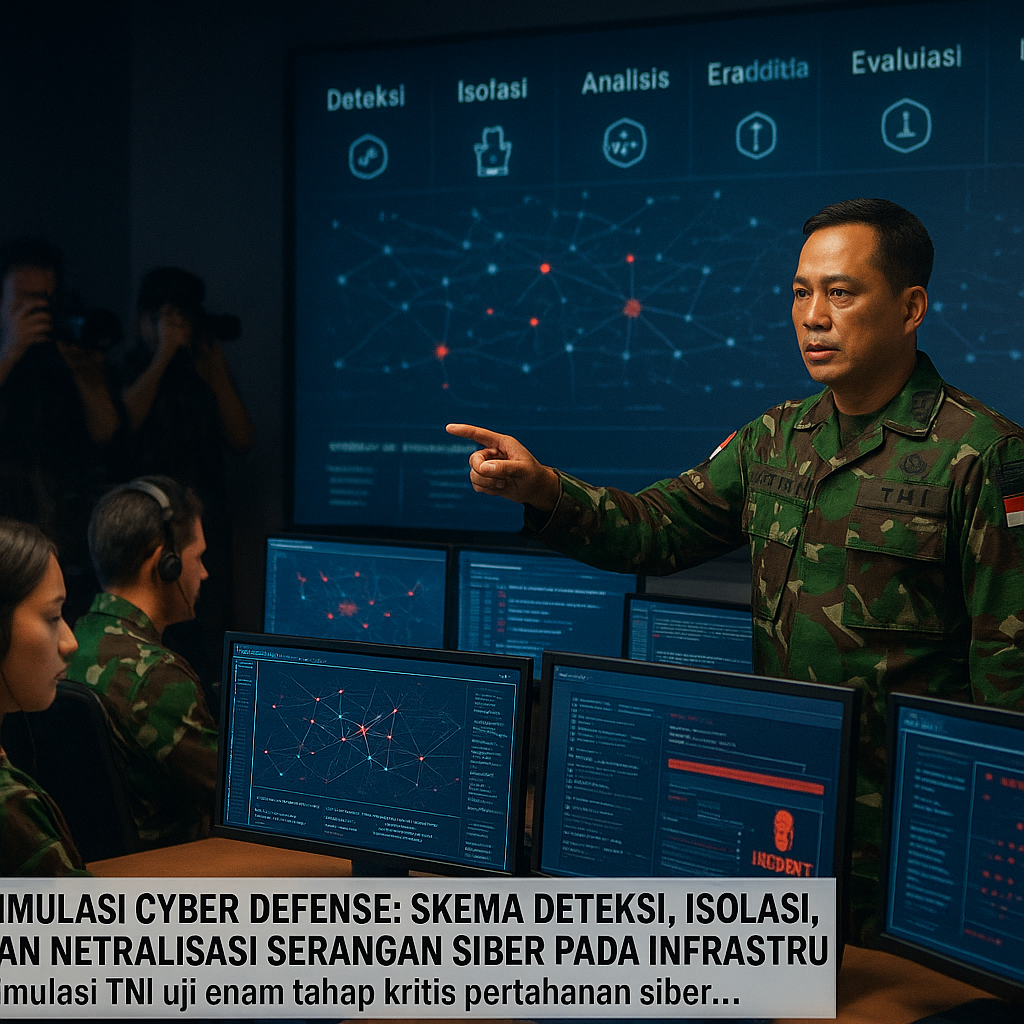
Simulasi Cyber Defense yang digelar TNI baru-baru ini bukanlah latihan teoretis biasa; ia adalah operasi taktis nyata yang menguji prosedur penanggulangan serangan siber terhadap infrastruktur militer. Dengan mengadopsi skema war-gaming, latihan ini mempertemukan blue team (bertahan) dan red team (penyerang) dalam dinamika pertempuran siber modern. Setiap fase dirancang untuk mengasah kemampuan deteksi hingga pemulihan sistem, mencerminkan urgensi network security di lingkungan militer. Berikut adalah pembedahan taktis dari simulasi ini.
Tahapan Operasi Cyber Defense: Deteksi hingga Pemulihan
Simulasi ini dijalankan dalam enam tahap kritis yang harus dieksekusi secara berurutan untuk memastikan network security tetap terjaga. Setiap tahap memiliki tujuan taktis spesifik yang saling terkait:
- Detection (Deteksi): Security Operations Center (SOC) memonitor traffic jaringan secara real-time menggunakan intrusion detection system. Anomali lalu lintas menjadi sinyal awal adanya serangan siber.
- Immediate Isolation (Isolasi Segera): Begitu terdeteksi, segmen jaringan yang terinfeksi langsung dipisahkan dari jaringan utama menerapkan network segmentation. Tindakan ini mencegah lateral movement attacker ke sistem vital lainnya.
- Analysis and Attribution (Analisis dan Atribusi): Tim digital forensics mengidentifikasi jenis malware, titik masuk, dan tujuan serangan. Informasi ini penting untuk menentukan skala dampak dan strategi penanganan selanjutnya.
- Eradication (Eradikasi): Malware dihapus, vulnerability yang dieksploitasi ditutup, dan sistem diperbarui. Proses ini harus dilakukan dengan hati-hati agar tidak merusak data yang masih utuh.
- Recovery (Pemulihan): Sistem dikembalikan dari clean backup yang terisolasi. Verifikasi integritas data dilakukan sebelum sistem aktif kembali ke jaringan produksi.
- Post-incident Review (Evaluasi Pasca-Insiden): Seluruh prosedur dievaluasi untuk menemukan celah dan memperbaiki standar operasi. Hasil review menjadi masukan untuk memperkuat cyber exercise berikutnya.
Peran Red Team dan Blue Team dalam War-Gaming Siber
Skenario latihan ini menerapkan konsep war-gaming siber, di mana red team (penyerang) diberi kebebasan untuk mengeksploitasi celah keamanan, sementara blue team (bertahan) harus merespons sesuai prosedur. Dinamika ini menghasilkan tekanan realistis yang menguji kemampuan pengambilan keputusan dalam tekanan. Analisis taktis menunjukkan bahwa keberhasilan blue team sangat bergantung pada kecepatan isolasi dan akurasi atribusi serangan. Jika isolasi terlambat, lateral movement dapat melumpuhkan beberapa simpul infrastruktur militer sekaligus.
Pelajaran taktis utama dari simulasi Cyber Defense ini adalah bahwa pertahanan siber bukanlah sekadar urusan teknologi, melainkan kesiapan prosedural dan koordinasi antartim. Setiap detik dalam fase deteksi dan isolasi sangat menentukan apakah serangan akan menjadi insiden kecil atau bencana besar. Dengan latihan semacam ini, TNI memastikan bahwa Cyber Defense bukan hanya konsep, tetapi kemampuan operasional yang terus diasah menghadapi ancaman siber yang semakin kompleks. Bagi para penggemar militer, pelajaran yang bisa dipetik adalah pentingnya latihan cyber exercise secara berkala untuk memperkuat network security dan respons terhadap serangan siber pada infrastruktur militer.