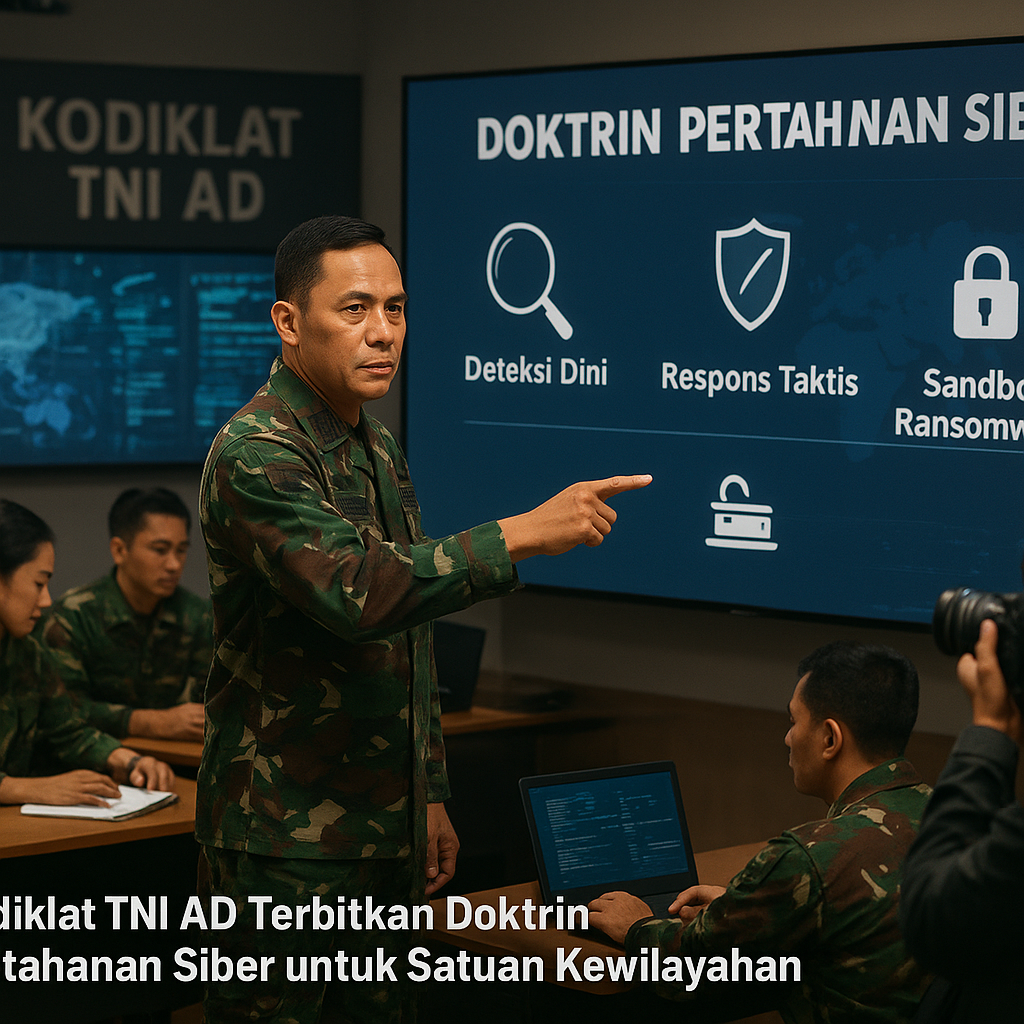
Dalam era perang hibrida, medan tempur tidak lagi dibatasi garis geografis—ia merambah ruang siber yang menjadi urat nadi komando dan kendali. Menyikapi realitas ini, Komando Pembinaan Doktrin, Pendidikan, dan Latihan TNI AD (Kodiklat TNI AD) resmi menerbitkan doktrin pertahanan siber yang dirancang untuk diimplementasikan hingga tingkat Komando Distrik Militer (Kodim). Doktrin ini bukan sekadar dokumen administratif, melainkan protokol operasional yang membedah tiga lapis prosedur pertahanan—sebuah standar baru bagi satuan kewilayahan dalam menghadapi serangan terhadap infrastruktur komando. Dengan pendekatan berlapis, doktrin ini memastikan setiap operator siber di satuan teritorial mampu menjaga integritas sistem meskipun dalam tekanan serangan musuh.
Tiga Lapis Pertahanan: Deteksi, Isolasi, Analisis
Doktrin siber TNI AD ini menyusun pertahanan berlapis yang wajib dipahami dan dijalankan oleh setiap operator siber di satuan teritorial. Setiap lapis memiliki fungsi spesifik yang membentuk sistem pertahanan berjenjang, sebagaimana diatur dalam prosedur berikut:
- Lapis Pertama – Deteksi Dini: Satuan melakukan monitoring trafik jaringan secara kontinu dan menganalisis indikator serangan. Tahap ini menekankan kesiapan sensor untuk mengenali pola anomali sebelum ancaman berkembang menjadi intrusi penuh.
- Lapis Kedua – Respons Taktis: Ketika serangan terkonfirmasi, satuan wajib melakukan segregasi segmen jaringan untuk membatasi pergerakan lateral musuh. Sistem komando dialihkan ke mode offline guna menjaga integritas data dan kelangsungan komando.
- Lapis Ketiga – Sandbox Ransomware: Pada tahap akhir, satuan kewilayahan diwajibkan membangun sandbox—lingkungan terisolasi yang berfungsi menampung dan menganalisis serangan ransomware. Ini memungkinkan tim forensik mengidentifikasi vektor serangan tanpa mengorbankan jaringan utama.
Urutan prosedur ini mencerminkan prinsip pertahanan berlapis yang lazim digunakan dalam doktrin militer: deteksi, isolasi, dan analisis. Dengan membatasi dampak serangan, satuan dapat mempertahankan eselon komando tetap berfungsi meskipun sebagian infrastruktur telah jatuh ke tangan lawan.
Implementasi Berjenjang dan Latihan Sandi Gempur Siber
Doktrin siber TNI AD ini tidak berhenti pada konsep teoretis. Ia memuat skema latihan berkala dengan sandi Gempur Siber yang mewajibkan setiap Kodim menggelar simulasi serangan secara rutin setiap bulan. Latihan ini mencakup dua skenario utama: serangan phishing yang menyasar personel dan serangan denial-of-service (DoS) terhadap server internal. Tujuannya jelas—menguji kesiapan prosedur hingga ke level operator paling depan.
Tahapan implementasi doktrin pun disusun secara sistematis agar satuan dapat menyerap materi tanpa kehilangan fokus tugas pokok. Alur implementasi dimulai dengan sosialisasi ke seluruh jajaran, dilanjutkan uji coba di tiga Kodim terpilih sebagai percontohan, kemudian evaluasi kelaikan sebelum diperluas ke seluruh satuan kewilayahan. Metode ini memungkinkan penyempurnaan berdasarkan temuan lapangan sebelum doktrin diberlakukan secara menyeluruh.
Pelajaran taktis dari doktrin ini adalah pentingnya pertahanan berlapis dalam perang hibrida. Dengan membagi prosedur menjadi deteksi dini, respons taktis, dan analisis mendalam, TNI AD memastikan bahwa setiap eselon komando memiliki kemampuan untuk bertahan dan melanjutkan operasi meskipun sebagian jaringan telah terkompromi. Ini adalah langkah maju dalam mengadaptasi doktrin militer konvensional ke dalam ranah siber yang semakin kompleks.