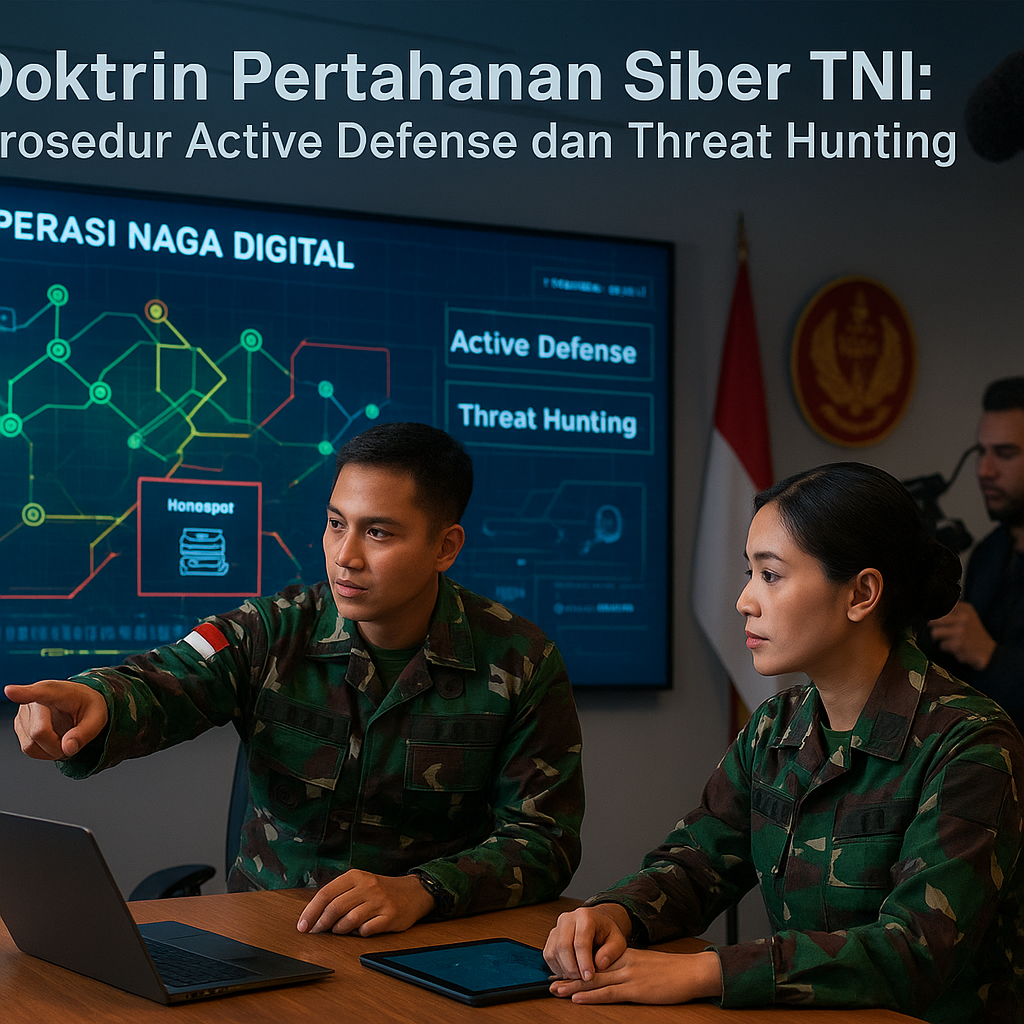
Markas Besar TNI resmi mengimplementasikan doktrin pertahanan siber terbaru per 22 September 2026 dengan sandi Operasi Naga Digital. Doktrin ini tidak lagi sekadar mengatur respons pasif, melainkan menetapkan prosedur Active Defense dan Threat Hunting sebagai tulang punggung operasi. Perubahan paradigma ini menandai pergeseran dari sekadar membangun benteng pertahanan menjadi melakukan patroli ofensif di ruang siber sendiri. Dalam implementasinya, doktrin ini mengadopsi siklus OODA (Observe, Orient, Decide, Act) yang dipercepat, di mana kecepatan deteksi dan respons menjadi penentu utama keberhasilan misi. Berikut bedah taktis lengkap prosedur yang dijalankan.
Tahapan Active Defense: Dari Honeypot hingga Containment dengan Micro-Segmentation
Langkah pertama dalam prosedur Active Defense adalah penempatan sensor honeypot di titik-titik strategis perimeter jaringan vital militer. Ini bukan sekadar jebakan, melainkan sistem umpan yang dirancang untuk mengelabui dan mengarahkan musuh agar melakukan kesalahan. Sensor ini terintegrasi langsung dengan sistem SIEM (Security Information and Event Management) yang menjadi pusat komando digital TNI. Ketika anomali terdeteksi, mekanisme respons berjenjang langsung diaktifkan:
- Identifikasi Awal: Deteksi anomali pada trafik data yang tidak wajar melewati honeypot.
- Containment Cepat: Tim Cyber Quick Reaction Force (Cyber-QRF) melaksanakan micro-segmentation pada subnet yang terinfeksi untuk mengisolasi penyebaran lateral serangan.
- Pengamanan Forensik: Melakukan image capture pada memori dan disk yang terdampak untuk memperlambat aksi musuh dan mengamankan barang bukti digital.
Prosedur containment dengan micro-segmentation ini menjadi kunci karena memutus pergerakan lateral penyerang. Analisis taktis menunjukkan bahwa teknik micro-segmentation lebih efektif dibandingkan sekadar memutus koneksi internet, karena memungkinkan operasi militer lain tetap berjalan normal saat proses investigasi berlangsung. Setelah jaringan berhasil diamankan, tim memasuki tahap krusial berikutnya.
Threat Hunting dan Forensik: Memburu Jejak Musuh di Luar Perimeter
Berbeda dengan model pertahanan konvensional yang menunggu peringatan sistem, prosedur Threat Hunting dalam doktrin ini bersifat proaktif. Tim khusus yang terdiri dari analis tingkat lanjut secara periodik melakukan eksplorasi manual dan otomatis untuk mencari indikator kompromi di seluruh lapisan jaringan. Mereka mencocokkan Indicator of Compromise (IOC) yang diperbarui secara harian oleh CERT TNI dengan data historis di dalam SIEM. Proses ini berjalan dengan disiplin ketat, mencakup endpoint detection, analisis trafik lateral, dan riset terhadap teknik serangan terbaru.
Setiap temuan dari proses akuisisi intelijen ini kemudian dianalisis secara mendalam untuk keperluan forensic analysis dan atribusi (attribution). Doktrin ini menekankan pentingnya threat intelligence sharing secara real-time kepada semua satuan siber di bawah komando TNI. Atribusi serangan tidak hanya berhenti pada identifikasi sumber, melainkan juga untuk memperkuat strategi kontra intelijen. Dengan integrasi data IOC yang terus diperbarui, setiap satuan mampu mempercepat siklus OODA dan meningkatkan efektivitas Active Defense secara keseluruhan.
Pelajaran taktis yang dapat dipetik dari doktrin ini adalah bahwa pertahanan siber modern tidak boleh bersifat reaktif. Dengan mengadopsi Active Defense dan Threat Hunting, TNI mengubah ruang siber menjadi medan patroli aktif yang memaksa musuh bermain dalam posisi defensif. Kecepatan respons, isolasi lateral melalui micro-segmentation, dan berbagi intelijen secara real-time menjadi tiga pilar yang menentukan keberhasilan misi. Bagi penggemar militer, doktrin ini adalah contoh nyata penerapan siklus OODA dalam domain digital yang patut dikaji lebih dalam.